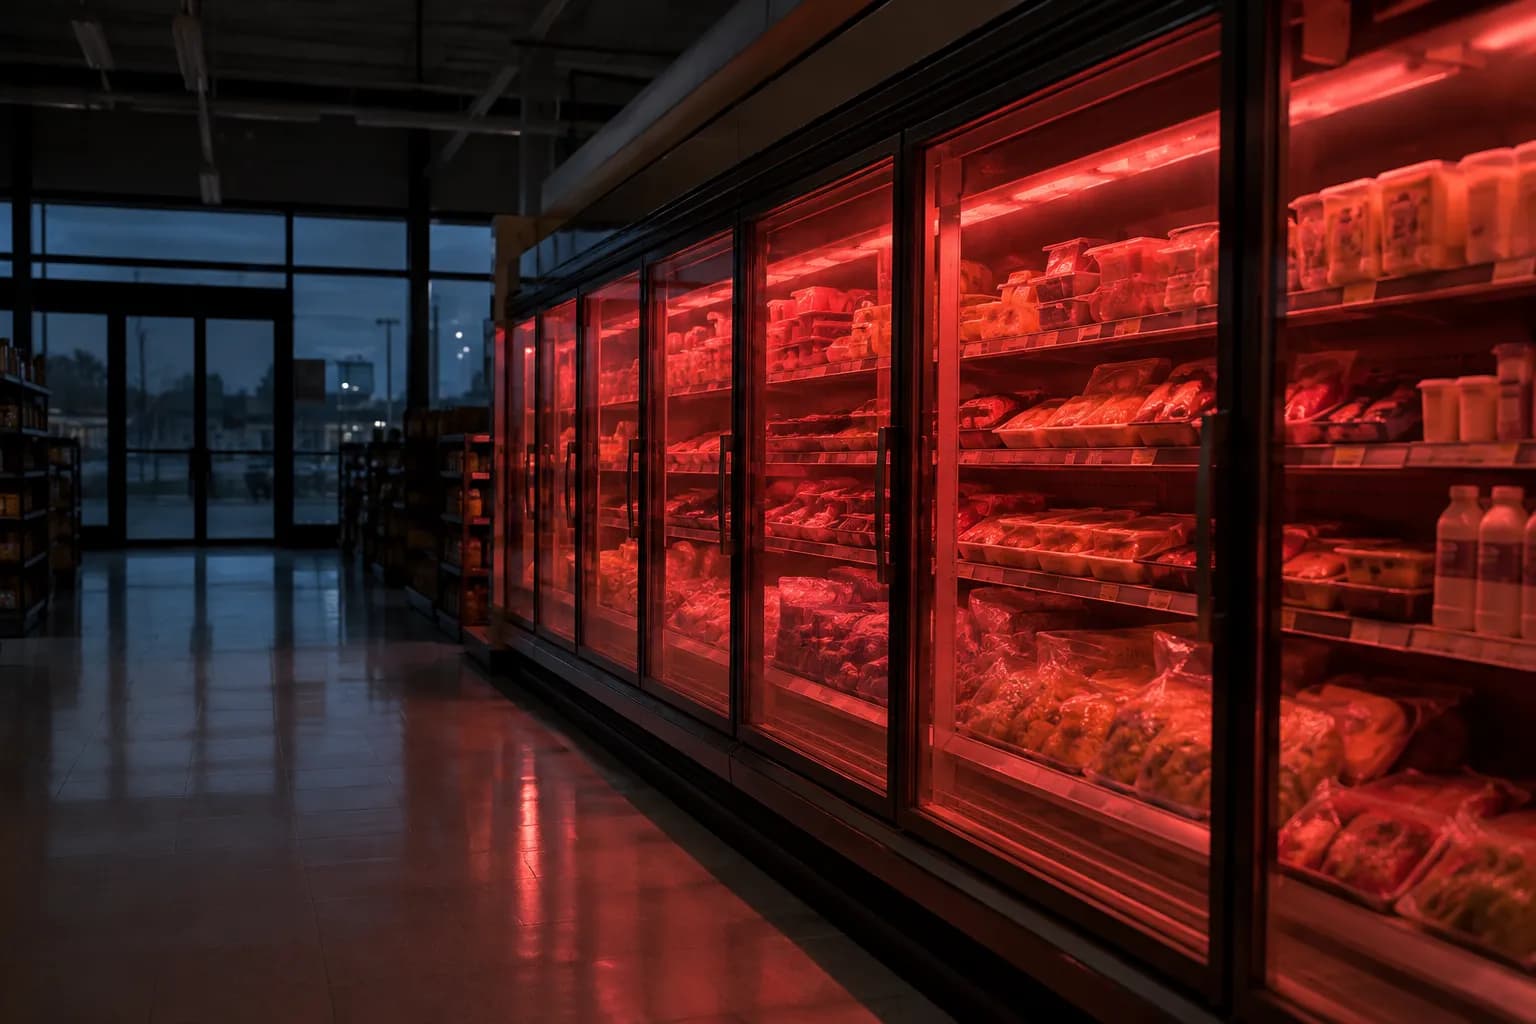
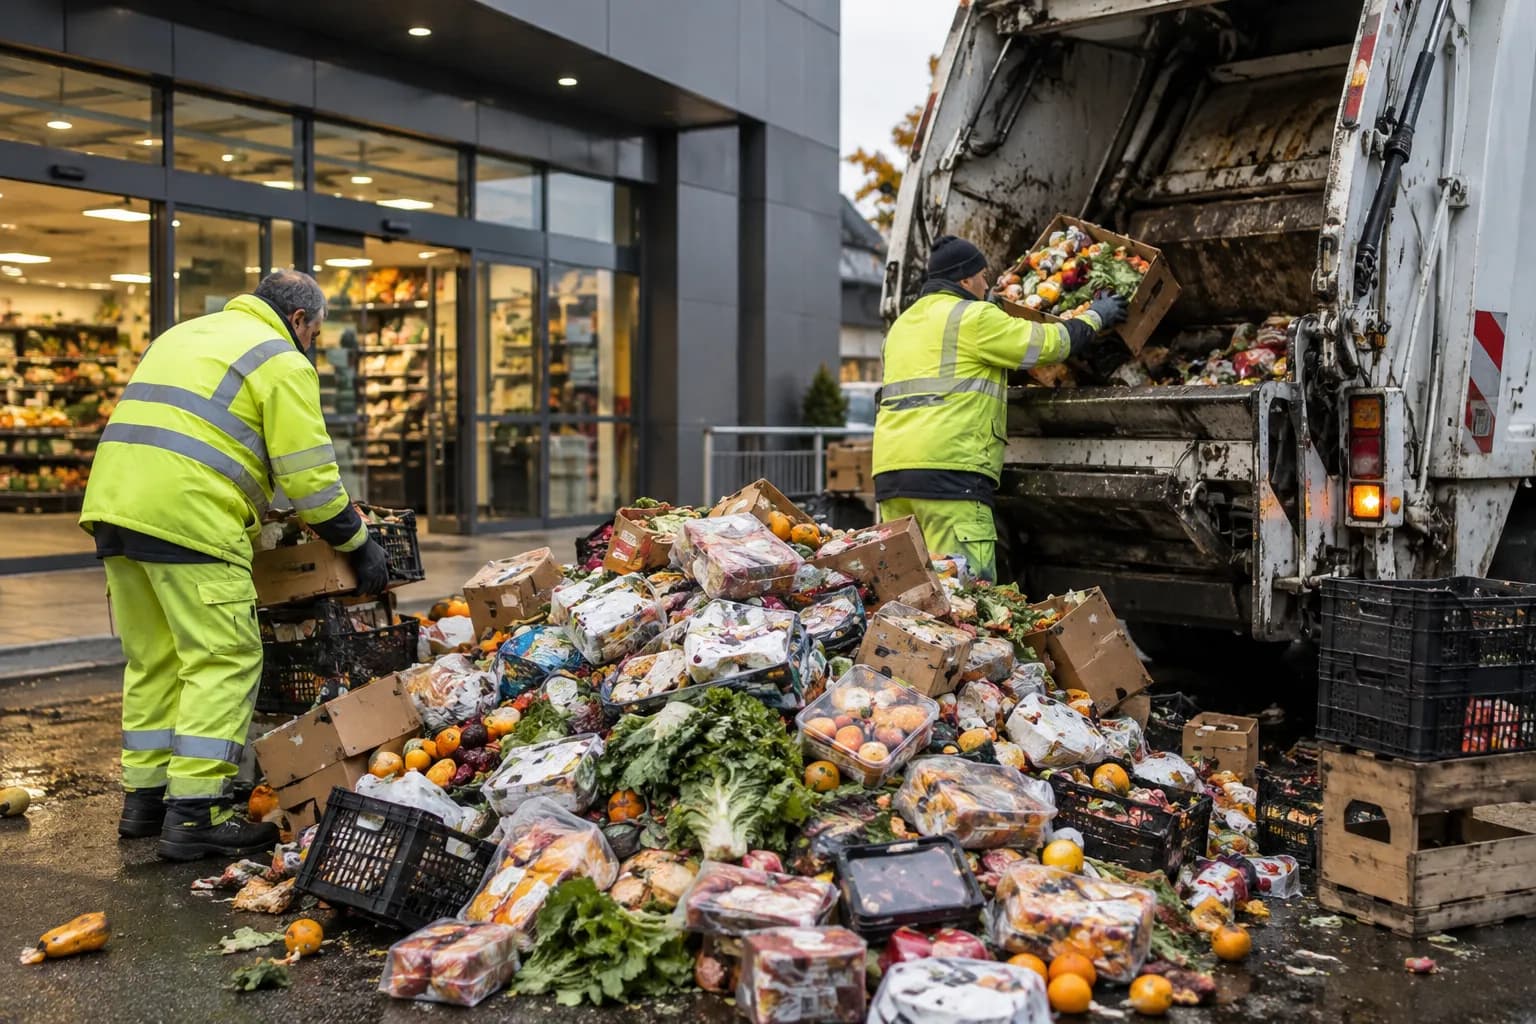
في مشهد صادم يظهر مدى هشاشة العصر التكنولوجي الحديث، تمكنت إحدى فرق القرصنة الإلكترونية من السيطرة على ثلاجات تبريد الأطعمة بعدد هائل من المتاجر الكبرى في مختلف أنحاء أوروبا، ولمرتين، خلال أقل من شهر واحد، مما تسبب في إتلاف أطنان من المواد الغذائية وإهدار أطعمة تجاوزت قيمتها مئات الملايين من اليورو، لتصبح متاجر البقالة الأوروبية ساحة جديدة لظاهرة الحروب الإلكترونية الحديثة.
وقع الهجوم على مرحلتين متقاربتين، ففي 11 و 12 أكتوبر الماضيين، استطاع المهاجمون تسخين ثلاجات تبريد الأطعمة عن بعد، في حوالي 700 موقع فرنسي، إلى مستويات تجاوزت 50 درجة مئوية. بعد ما يقرب من أسبوعين فقط، وتحديدا في 2 نوفمبر، ضربت الموجة الثانية تسع دول أخرى على الأقل، من بينها بلجيكا وإستونيا وفنلندا وأيرلندا وإيطاليا ولوكسمبورغ وهولندا والبرتغال والسويد، من بين دول أخرى.
حددت السلطات الفرنسية هوية العقل المدبر وراء الاختراق الأول، وهي مجموعة قراصنة "شهيد كافيه" التابعة لوحدة الحرس الثوري الإيراني، مما يجعله أول هجوم تخريبي كبير على الأراضي الفرنسية، بينما لا لم تحدد هوية منفذ الهجوم الدولي الثاني.
وقد كشفت الأحداث الأخيرة عن ثغرة خطيرة في أنظمة عالمنا المتصل. من الآلات الروبوتية بالمصانع العملاقة إلى الأجهزة المنزلية البسيطة، أصبحت جميع الأجهزة المتصلة بالإنترنت عرضة للاختراق في أي لحظة. وقد سلطت التقارير الضوء على مدى المخاطر التي تهدد منازلنا وهشاشة الخدمات التي يعتمد عليها المواطنون بشكل رئيسي في حياتهم اليومية، في حالة تعكس نظرة واقعية على مدى سهولة اختراق البنية التحتية لأنظمة الاتصالات العالمية.
كيف تمكن المخترقون من اختراق ثلاجات المتاجر عن بعد؟
بحسب آراء محللي الأمن السيبراني المتخصصين، فإن معظم ثلاجات المتاجر تعمل عبر لوحة تحكم مركزية متصلة مباشرة بالإنترنت، مما يتيح للمختصين بمراقبة الإعدادات وتعديلها عن بعد كلما استدعت الحاجة. في الوقت ذاته، تعمل الثلاجات المنزلية الذكية بالطريقة نفسها، والتي تتصل بشبكة الإنترنت عبر الاتصال اللاسلكي (الواي فاي) أو الاتصالات الخلوية أو حتى منصات الحوسبة السحابية.
وقد تجلت التحقيقات الأولية في الكشف عن الآلية البرمجية التي اعتمدت عليها القراصنة في تنفيذ الهجوم، والتي تعرف باسم "نظام شودان"، وهو محرك بحث متخصص في العثور على الأجهزة المتصلة بالإنترنت.
وبحسب فنسنت ستروبل، رئيس الوكالة الوطنية الفرنسية لأمن المعلومات “ANSSI”، فلقد سهل النظام لعمليات الاختراق عبر ثلاثة محاور أمنية رئيسية: التعرض المباشر، ضعف بيانات الاعتماد، والتقادم.
في المحور الأول لهذه المرحلة، يتم اكتشاف الأجهزة المتصلة بالإنترنت دون اعتمادها على طبقات حماية إضافية، بينما تهدف المرحلة الثانية إلى استغلال الثغرات المكشوفة في بيانات الاعتماد مثل أسماء المستخدمين وكلمات المرور الضعيفة، وتستفيد المرحلة الثالثة والأخيرة من تقادم أساليب الحماية نتيجة استخدام الضحايا لأجهزة قديمة لم تتلقى تصحيحات أمنية منذ فترة بعيدة.
وتتيح العوامل الثلاثة مجتمعة للمخترقين التحكم في الأنظمة عن بعد بطرق متعددة، بما في ذلك سرقة بيانات الحسابات أو تعطيل الوظائف على نحو مباشر، إلا أنهم في حالة "الواقعة الفرنسية" لجأوا ببساطة إلى وظيفة إزالة الجليد المدمجة لتوليد الحرارة.
وجاء على لسان سترويل: "من الممكن أن تعمل الثلاجة المتضررة كباب خلفي للمخترقين، مما يتيح الوصول إلى أجهزة أخرى تعاني نفس مستوى الضعف الأمني على الشبكة نفسها، بما في ذلك أجهزة الكمبيوتر المحمولة وأجهزة إنترنت الأشياء المتنوعة".
وخلال جلسته مع مجلس الشيوخ الفرنسي، حذر المسؤول نفسه من مخاطر التداعيات التي تنطوي على وجود مثل هذه الثغرات والاستمرار في تجاهلها، مضيفا إلى أنها قد تتجاوز بكثير مجرد متاجر البقالة، وإنما قد يصل مداها إلى خدمات أخرى أكثر حيوية وحساسية، كالقطاعات الصحية والتعليمية والمصرفية، وصولا إلى مختبرات الأبحاث البيولوجية ومخازن الصيدليات.
هل منازلنا آمنة؟
من الناحية النظرية، فإن أي جهاز متصلا بالإنترنت عرضة للاستهداف، وبالنظر إلى حجم الشبكة العنكبوتية التي تحتوي على أكثر من 21 مليار جهاز متصل قصير المدى (كالساعات الذكية)، وما يصل إلى 5.4 مليار جهاز متصل بعيد المدى (كأجهزة المراقبة)، فإن حجم الضرر الذي قد يلحق بالأنظمة الضعيفة سيكون أشبه بالدمار الشامل من حيث الخسائر.
وقد استشهد سترويل ببيئة الاستخدام الحالية لدى أغلب المواطنين، والتي من الممكن أن تضم أكثر من 15 جهازا متصلا بالشبكة في آن واحد، وهو ما يعادل ضعف الرقم الذي كان عليه قبل عقد من الزمن.
غالبا ما تكون أجهزة الراوتر هي نقطة الضعف المركزية التي تسهل وصول مجرمي الانترنت إلى الأهداف. فلقد أفاد مركز الأمن السيبراني الوطني في المملكة المتحدة “NCSC” أن هناك فرقا من القراصنة التابعين لاستخبارات عسكرية روسية نجحوا في كسر طبقة الحماية لعدد من أجهزة الراوتر الموجودة في المنازل والشركات الصغيرة، والتي أتاحت لهم إعادة توجيه الضحايا إلى مواقع ويب احتيالية مصممة خصيصا لسرقة بياناتهم الشخصية.
أجهزة التلفاز ليست في منأى من الخطر أيضا، حيث كشفت دراسة حديثة في يونيو الماضي أن أكثر من ثلث التطبيقات المتاحة على أجهزة سامسونج وإل جي الذكية تحتوي على ثغرات أمنية، ولا تخضع للصيانة الدورية، مما يجعل التلفاز الذكي خطرا خفيا على المواطنين البسطاء الذي يقدمون بياناتهم الخاصة، كعناوين وبروتوكولات IP الإنترنت ومواقعهم الجغرافية، للقراصنة، على طبق من فضة.
تكتمل منظومة الأهداف المعرضة للاختراق بالمكانس الروبوتية أيضا، ولعل أقرب دليل على ذلك اكتشاف أحد المطورين لثغرات أمنية تتيح له التحكم عن بعد في أكثر من 7000 مكنسة روبوتية DGI باستخدام جهاز PS5 فقط. وبمساعدة الذكاء الاصطناعي، توصل إلى أداة تتيح له تحليل بروتوكولات الاتصال بين الوحدات المختلفة من الشركة نفسها، وقد حصل على وصول غير مصرح به إلى إجراء بث مباشر من الكاميرات، وجمع تدفقات صوتية، ومخططات تفصيلية للمنازل.
هل بنيتنا التحتية هشة لهذه الدرجة؟
منذ تصاعد التوترات السياسية نتيجة الصراع الأمريكي الإيراني، أصدرت وكالات أمريكية تحذيرات متتابعة بشأن وقوع هجمات إلكترونية على الأنظمة المعلوماتية عن طريق مجموعات تابعة للحرس الثوري الإيراني، أبرزها واقعة الهجوم على أكثر من 30 منشأة للمياه العامة في مختلف أنحاء الولايات.
وبينما لم يتم انساب التهمة بشكل قاطع إلى إيران، إلا أن مكتب التحقيقات الفيدرالي قرر أن لا يقف مكتوفي الأيدي أمام هذه الكارثة، وأطلق مبادرات تحذيرية شملت تشديد الرقابة المنتظمة وصيانة الأنظمة الرقمية بمرافق المياه والصرف الصحي في عدد من الولايات الأمريكية.